27001 ausgeschriebenISO 27001 in Alltagssprache

Vom Scope bis zur Leitung

Der Weg zum Zertifikat in acht Schritten

Ein Informationssicherheits-Managementsystem entsteht nicht durch das Abarbeiten einer Maßnahmenliste. Die Organisation klärt zuerst, was sie schützen will. Danach beurteilt sie Risiken, wählt passende Maßnahmen und prüft, ob diese Maßnahmen wirken.

  1. Anwendungsbereich festlegen

    Beschreiben Sie, für welchen Teil Ihrer Organisation das ISMS gilt. Benennen Sie Standorte, Prozesse, Systeme, Organisationseinheiten und wichtige Schnittstellen. Der Anwendungsbereich darf nicht so zugeschnitten sein, dass wichtige Risiken künstlich außerhalb liegen.

    Passende Begriffe: Anwendungsbereich, ISMS
  2. Werte erfassen

    Erfassen Sie die Informationen, Systeme, Geräte, Dienste und weiteren Werte, die für Ihre Arbeit wichtig sind. Benennen Sie eine verantwortliche Person. Halten Sie auch fest, welche Prozesse und Systeme voneinander abhängen.

    Passender Begriff: Asset

  3. Risiken behandeln

    Entscheiden Sie für jedes relevante Risiko, ob Sie es vermindern, vermeiden, übertragen oder bewusst akzeptieren. Benennen Sie den Risikoeigentümer. Dokumentieren Sie das verbleibende Restrisiko und die Entscheidung dazu.

    Passende Begriffe: Risikobehandlung, Risikoeigentümer, Restrisiko

  4. Maßnahmen auswählen und die SoA erstellen

    Wählen Sie Maßnahmen aus Ihren Risiken und weiteren Anforderungen aus. Gleichen Sie diese Auswahl mit Anhang A ab. Anhang A gehört zur Norm. Seine vier Gruppen A.5 bis A.8 sind aber weder eine Umsetzungsreihenfolge noch eine Abhakliste.

    Dokumentieren Sie in der Erklärung zur Anwendbarkeit, kurz SoA, welche Maßnahmen gelten, wie Sie die Auswahl begründen und wie der Umsetzungsstand ist.

    Passende Begriffe: Anhang A, Maßnahme, SoA

  5. Umsetzen und aufzeichnen

    Setzen Sie die ausgewählten Maßnahmen um. Halten Sie Richtlinien, Verfahren, Freigaben und Aufzeichnungen so fest, dass verantwortliche Personen damit arbeiten können.

    In der Praxis fehlen häufiger belastbare Nachweise als technische Maßnahmen. Diese Einordnung ist keine Aussage der Norm. Prüfen Sie deshalb nicht nur, ob eine Maßnahme existiert. Prüfen Sie auch, ob Sie ihre regelmäßige Durchführung zeigen können.

    Passende Begriffe: Dokumentierte Information, Technische und organisatorische Maßnahmen

    Zum Anwenden: Nachweise im Arbeitsalltag festhalten. Für den Ernstfall: Auf einen Sicherheitsvorfall reagieren.

  6. Intern auditieren

    Planen Sie interne Audits und legen Sie die Auditkriterien fest. Prüfen Sie mit geeigneten Stichproben, ob die beschriebenen Abläufe eingehalten werden und die Maßnahmen wirken. Dokumentieren und verfolgen Sie Feststellungen.

    Beheben Sie ein gefundenes Problem mit einer Korrektur. Beseitigen Sie die Ursache mit einer Korrekturmaßnahme, damit das Problem nicht wieder auftritt.

    Passende Begriffe: Audit, Auditkriterium, Stichprobe, Korrekturmaßnahme

  7. Managementbewertung durchführen

    Die oberste Leitung bewertet das ISMS. Sie betrachtet Ergebnisse, Veränderungen, Risiken, Ressourcen und Verbesserungsmöglichkeiten. Sie trifft Entscheidungen und hält diese nachvollziehbar fest. Ohne diese Bewertung bleibt das Managementsystem unvollständig.

    Passende Begriffe: Managementbewertung, Topmanagement

Danach

Was bei der Zertifizierung geprüft wird

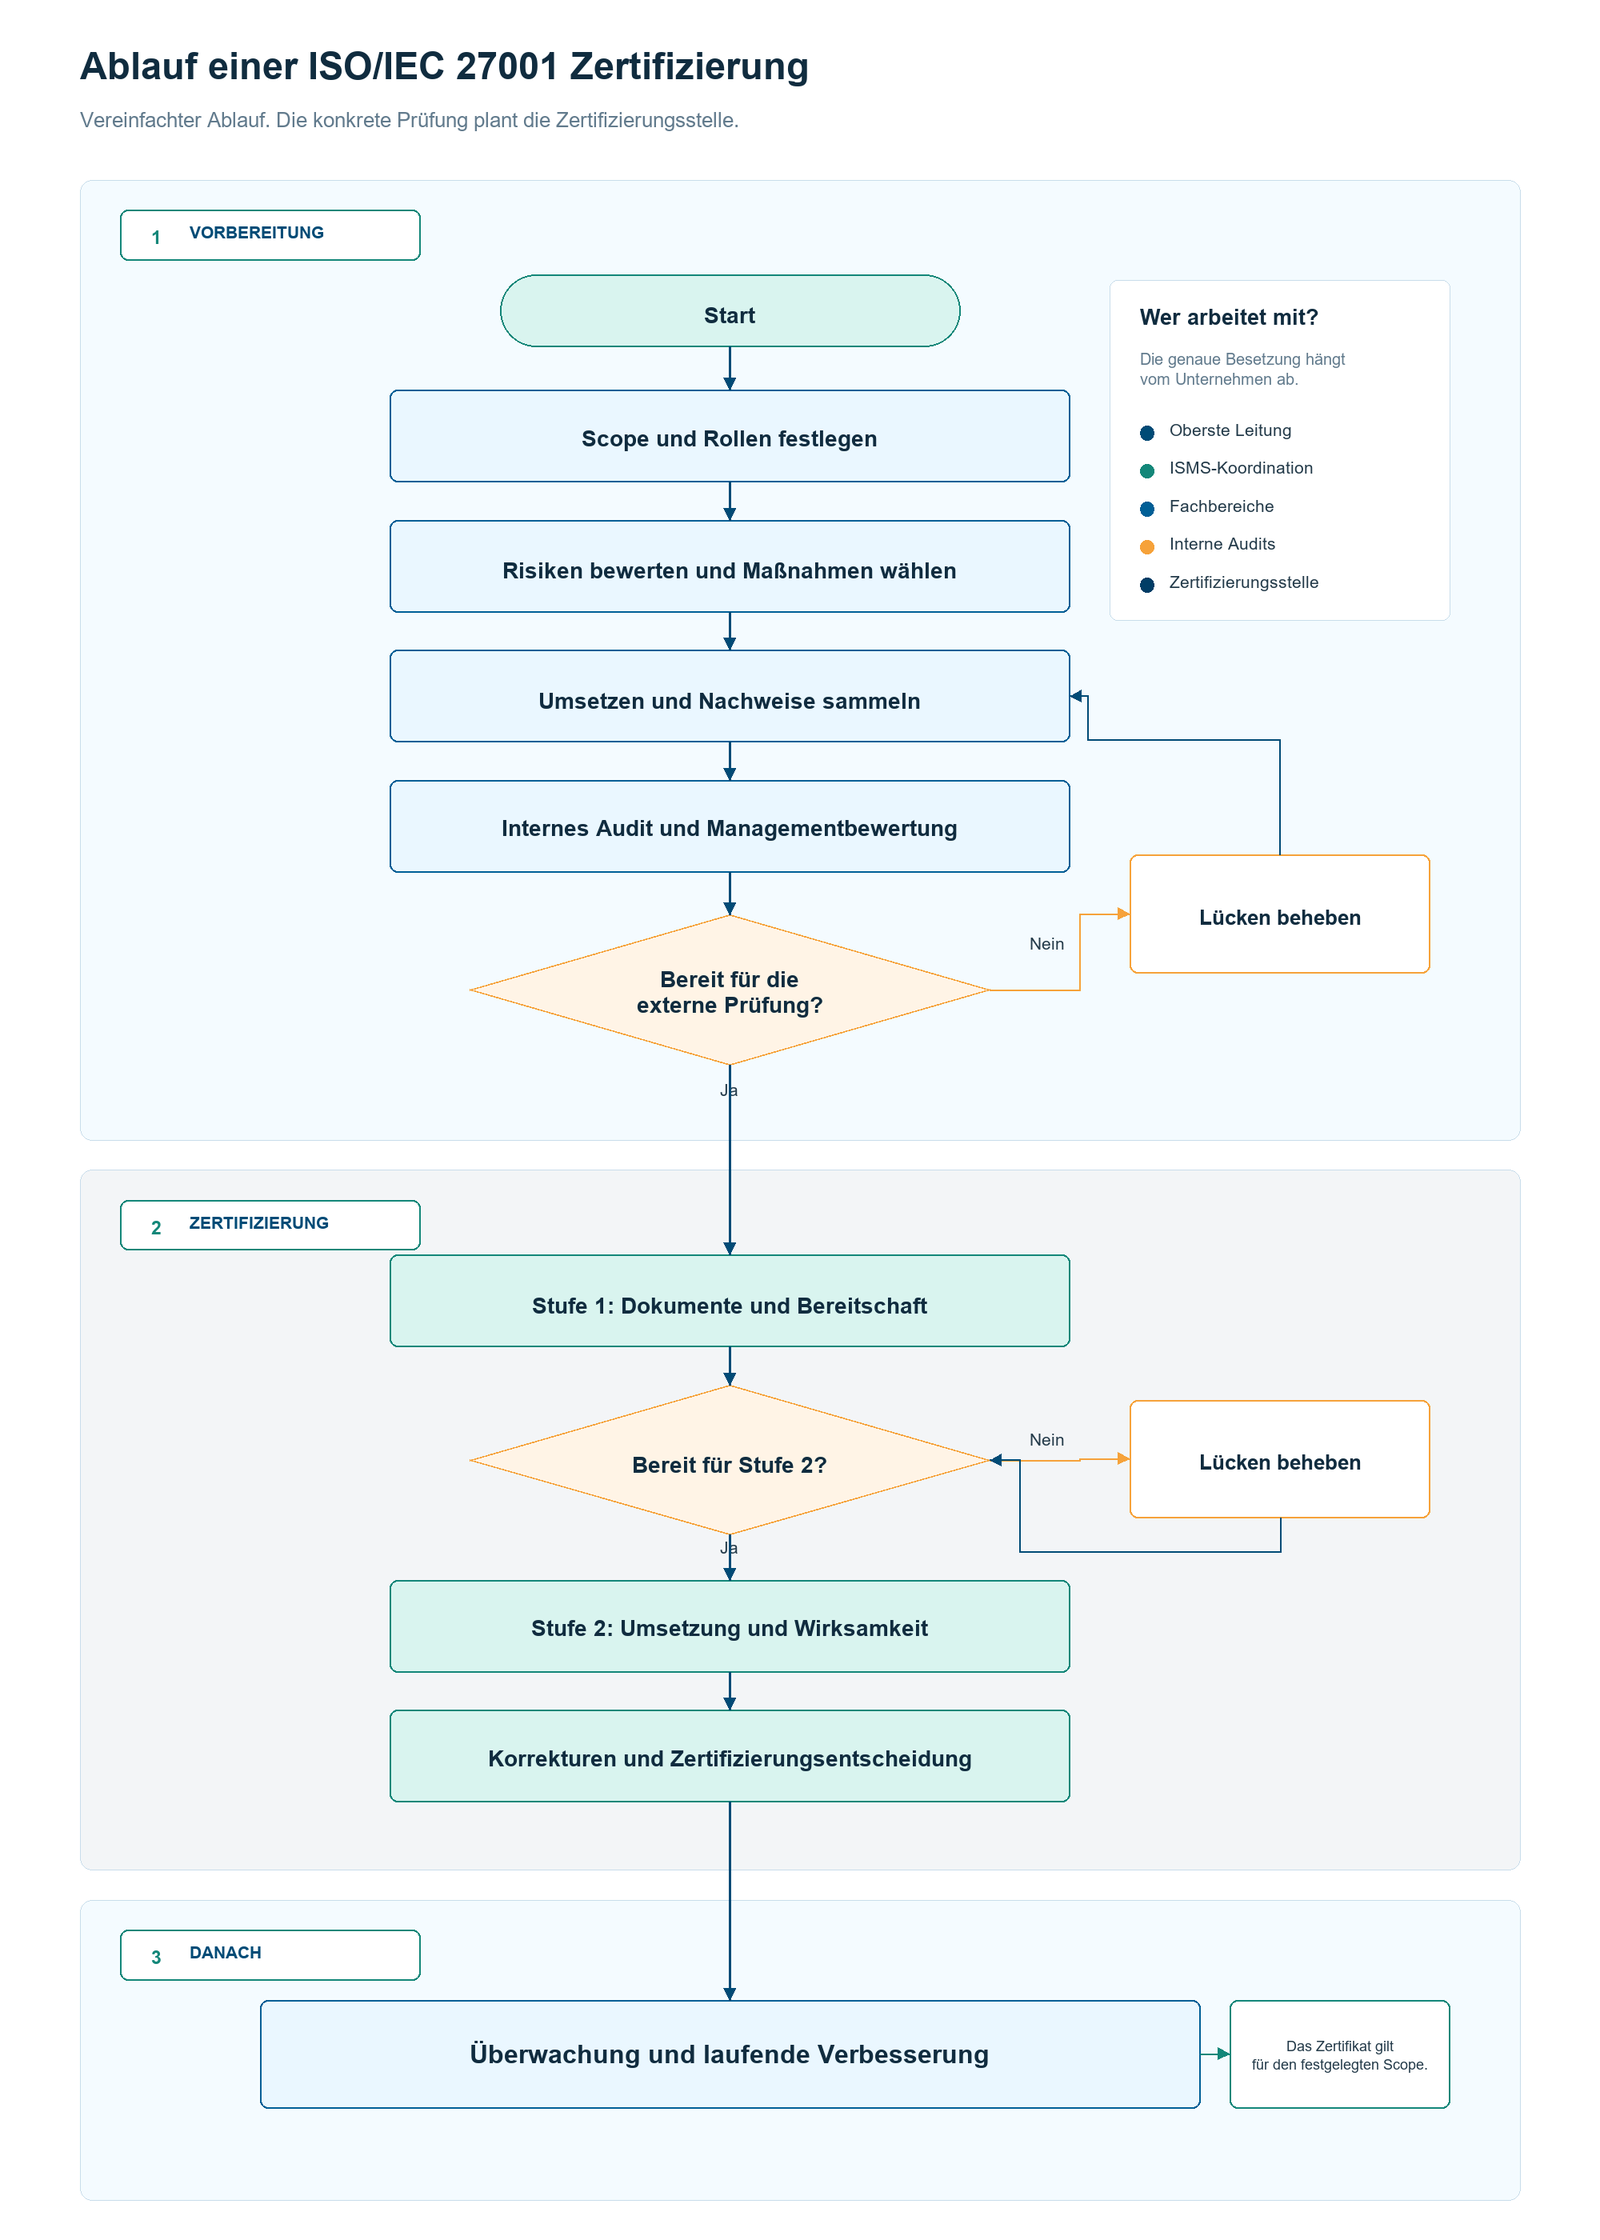
In Phase 1 betrachtet die Zertifizierungsstelle vor allem die dokumentierten Grundlagen und die Bereitschaft für die weitere Prüfung. In Phase 2 prüft sie die tatsächliche Umsetzung und Wirksamkeit im festgelegten Anwendungsbereich. Nach einer erfolgreichen Zertifizierung folgen Überwachungsaudits.

Diese Übersicht erklärt die Reihenfolge in eigenen Worten. Für die konkrete Vorbereitung sind der aktuelle Normtext, der tatsächliche Anwendungsbereich und die Vereinbarung mit der Zertifizierungsstelle maßgeblich.

Zum Mitnehmen

Arbeitshilfe herunterladen

Das Word-Dokument erklärt den Ablauf einer Zertifizierung in einfacher Sprache. Es beschreibt die beteiligten Rollen, die Auswahl des Anwendungsbereichs und die wichtigen Bereiche der Dokumentation. Begriffe werden in den Fußzeilen der jeweiligen Seite erklärt.

Die enthaltene Ablaufgrafik zeigt die Vorbereitung, die beiden Prüfungsstufen und die Zeit nach der Zertifizierung auf einen Blick.

Word-Dokument herunterladen

Word-Datei · 12 Seiten · etwa 370 KB

Ablauf der ISO-27001-Zertifizierung von der Vorbereitung über die zwei Prüfungsstufen bis zur laufenden Verbesserung
Die Ablaufgrafik ist im Word-Dokument enthalten.